题面
某黑客潜入到某公司内网通过嗅探抓取了一段文件传输的数据,该数据也被该公司截获,你能帮该公司分析他抓取的到底是什么文件的数据吗?注意:得到的 flag 请包上 flag{} 提交
wp
文件传输的数据。
对 http 数据分析:
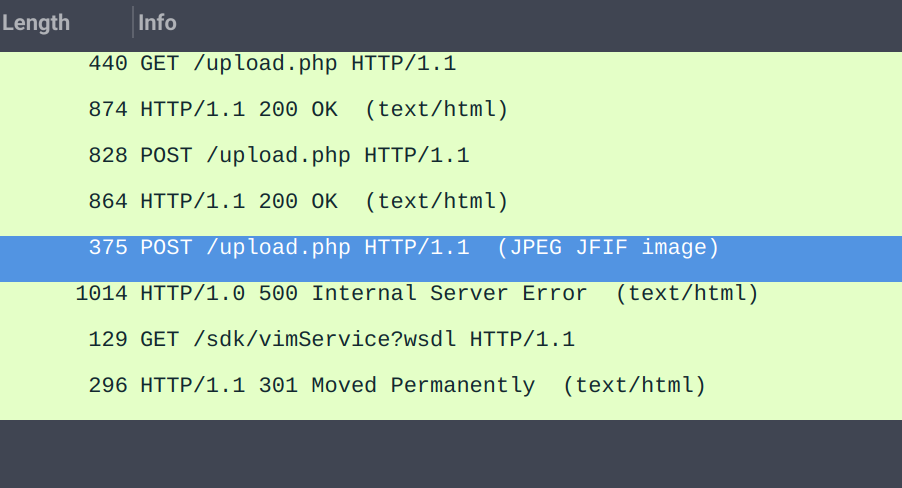
发现在上传一个 JPG 图片的文件。
双击打开发现文件数据有 flag:
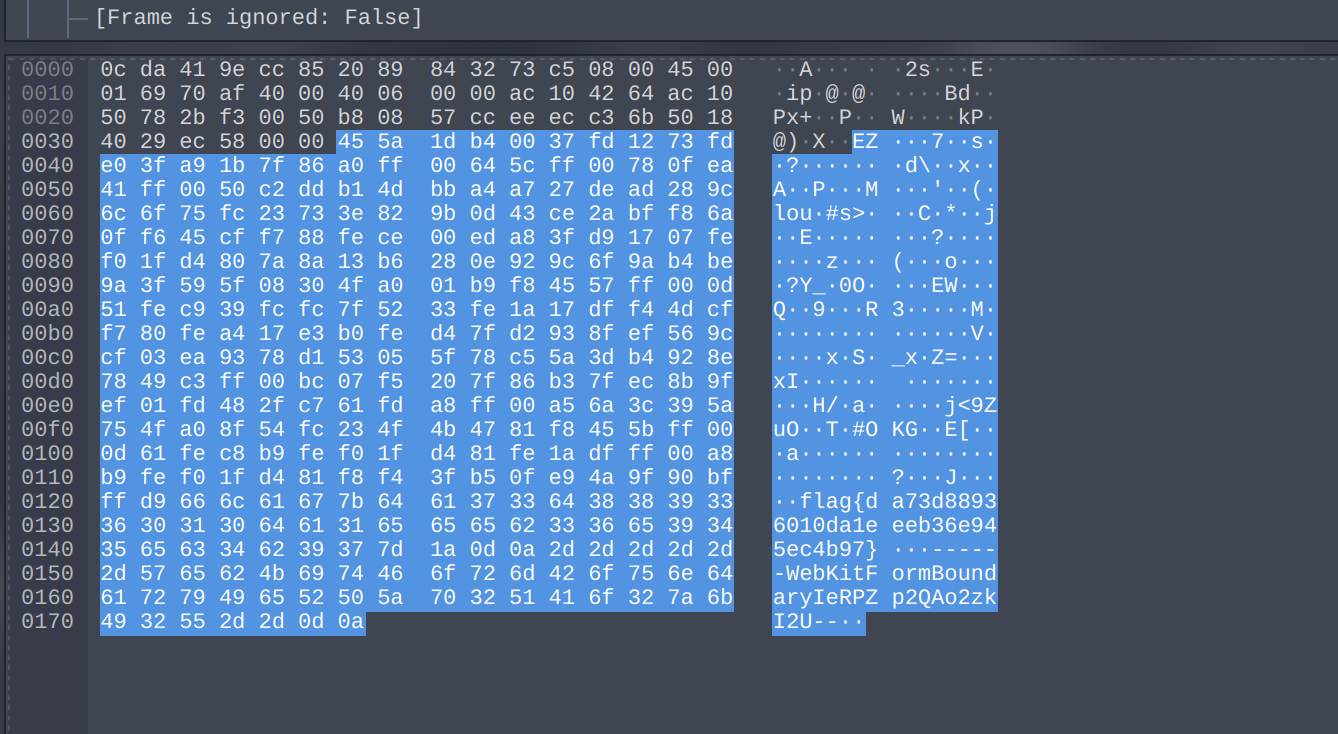
也可以右键 Follow 跟踪 TCP 流。在 Find 寻找 flag 也可以找到 flag。注意到上传的文件为 flag.jpg
即可拿到 flag
某黑客潜入到某公司内网通过嗅探抓取了一段文件传输的数据,该数据也被该公司截获,你能帮该公司分析他抓取的到底是什么文件的数据吗?注意:得到的 flag 请包上 flag{} 提交
文件传输的数据。
对 http 数据分析:
发现在上传一个 JPG 图片的文件。
双击打开发现文件数据有 flag:
也可以右键 Follow 跟踪 TCP 流。在 Find 寻找 flag 也可以找到 flag。注意到上传的文件为 flag.jpg
即可拿到 flag