签到
题面就是 flag
金三胖
一个 gif 照片。查看发现有 flag 暗含其中。
用 convert 拆分逐帧图片再看即可。
1
|
convert aaa.gif %03d.png
|
你竟然赶我走
用 vim 打开图片到最后面即可发现 flag
二维码
附件是个二维码。
用 zarimg 识别二维码出来:secret is here
1
2
3
|
❯ zbarimg QR_code.png
QR-Code:secret is here
scanned 1 barcode symbols from 1 images in 0.02 seconds
|
vim 打开 QR-Code.png 发现最后出现两个 4number.txt 字眼。
 考虑图片最后附带了压缩包。(图片能正常显示,但图片数据结束后粘了一个 zip/rar。
用 foremost 分离文件:
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
|
/data/project/ctf-repo/misc/buuctf/二维码 master*
❯ foremost QR_code.png
Processing: QR_code.png
�foundat=4number.txtn
Qjxu�J����[��˥OPF4L�
*|

/data/project/ctf-repo/misc/buuctf/二维码 master*
❯ tree output
output
├── audit.txt
├── png
│   └── 00000000.png
└── zip
    └── 00000000.zip

3 directories, 3 files
|
出来 000000.zip 。但是发现有密码。提示 4number 提示 密码长度为 4 个数字。
用 fcrackzip 暴力破解 zip 密码。
1
2
3
4
5
|
/data/project/ctf-repo/misc/buuctf/二维码/output/zip master*
❯ fcrackzip -b -c '1' -l 4 -u 00000000.zip


PASSWORD FOUND!!!!: pw == 7639
|
得到密码为 7639。
之后就拿到 flag 了。
大白
提供了一张图片,打不开。(似乎可以在 windows 上用自带图片查看器打开,可是我是 Linux……)
使用 pngcheck 查看图片错误:
1
2
3
4
5
6
7
8
|
❯ pngcheck -v dabai.png
zlib warning:  different version (expected 1.2.11, using 1.3.2)

File: dabai.png (150560 bytes)
  chunk IHDR at offset 0x0000c, length 13
    679 x 256 image, 32-bit RGB+alpha, non-interlaced
  CRC error in chunk IHDR (computed 8e14dfcf, expected 6d7c7135)
ERRORS DETECTED in dabai.png
|
发现是 CRC 错误
忽略 CRC 错误,用 display 查看图片。
1
|
display -define png:ignore-crc=true dabai.png
|
发现是半张大白。
用 AabyssZG/Deformed-Image-Restorer 轮子一键修复即可得到图片。
wireshark
题面
黑客通过wireshark抓到管理员登陆网站的一段流量包(管理员的密码即是答案) 注意:得到的 flag 请包上 flag{} 提交
附件是 pcap 文件。
利用
wireshark 打开文件。ctrl + F 选择 String 筛选输入 password。即可得到 flag。
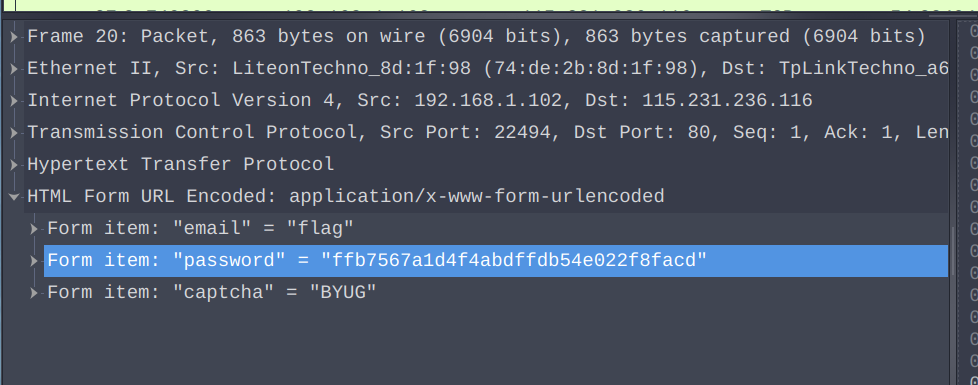
其实,应该使用 http.request.method==POST 语句过滤流量包得到登录语句。在数据包中找到 password 字段。
乌镇峰会种图
flag 就在文件最后
N种方法解决
附件只有一个 exe 后缀的文件:
1
2
3
4
5
|
  Length      Date    Time    Name
---------  ---------- -----   ----
     3870  2015-10-30 10:52   KEY.exe
---------                     -------
     3870                     1 file
|
解压 wine 运行不了:
1
2
3
|
Application could not be started, or no application associated with
the specified file.
ShellExecuteEx failed: Bad format.
|
file 发现就是 ASCII 文件:
1
|
KEY.exe: ASCII text, with very long lines (3870), with no line terminators
|
vim 查看:
1
|
data:image/jpg;base64,iVBORw0KGgoAAAANSUhEUgAAAIUAAACFCAYAAAB12js8AAAAAXNSR0IArs4c6QAAAARnQU1BAACxjwv8YQUAAAAJcEhZcwAADsMAAA7DAcdvqGQAAArZSURBVHhe7ZKBitxIFgTv/3 (省略一大堆)
|
显然,文件用 base64 转换了,解码看看:
去掉 data:image/jpg;base64, 后用 base64 命令输出到一个 jpg 文件。
1
|
base64 --decode input.txt >> output.jpg
|
发现图片是一个二维码,用 zbarimg 识别二维码即可得到 flag。
基础破解
题面
给你一个压缩包,你并不能获得什么,因为他是四位数字加密的哈哈哈哈哈哈哈。。。不对= =我说了什么了不得的东西。。注意:得到的 flag 请包上 flag{} 提交
看来是 4 位纯数字
利用
附件解压后是一个 rar 文件:因为编码问题错乱了倒是。
内容就是 flag.txt但有密码,需要破解。
输出 hash 值
1
|
rar2john ╗∙┤б╞╞╜т.rar > hash.txt
|
john 破解
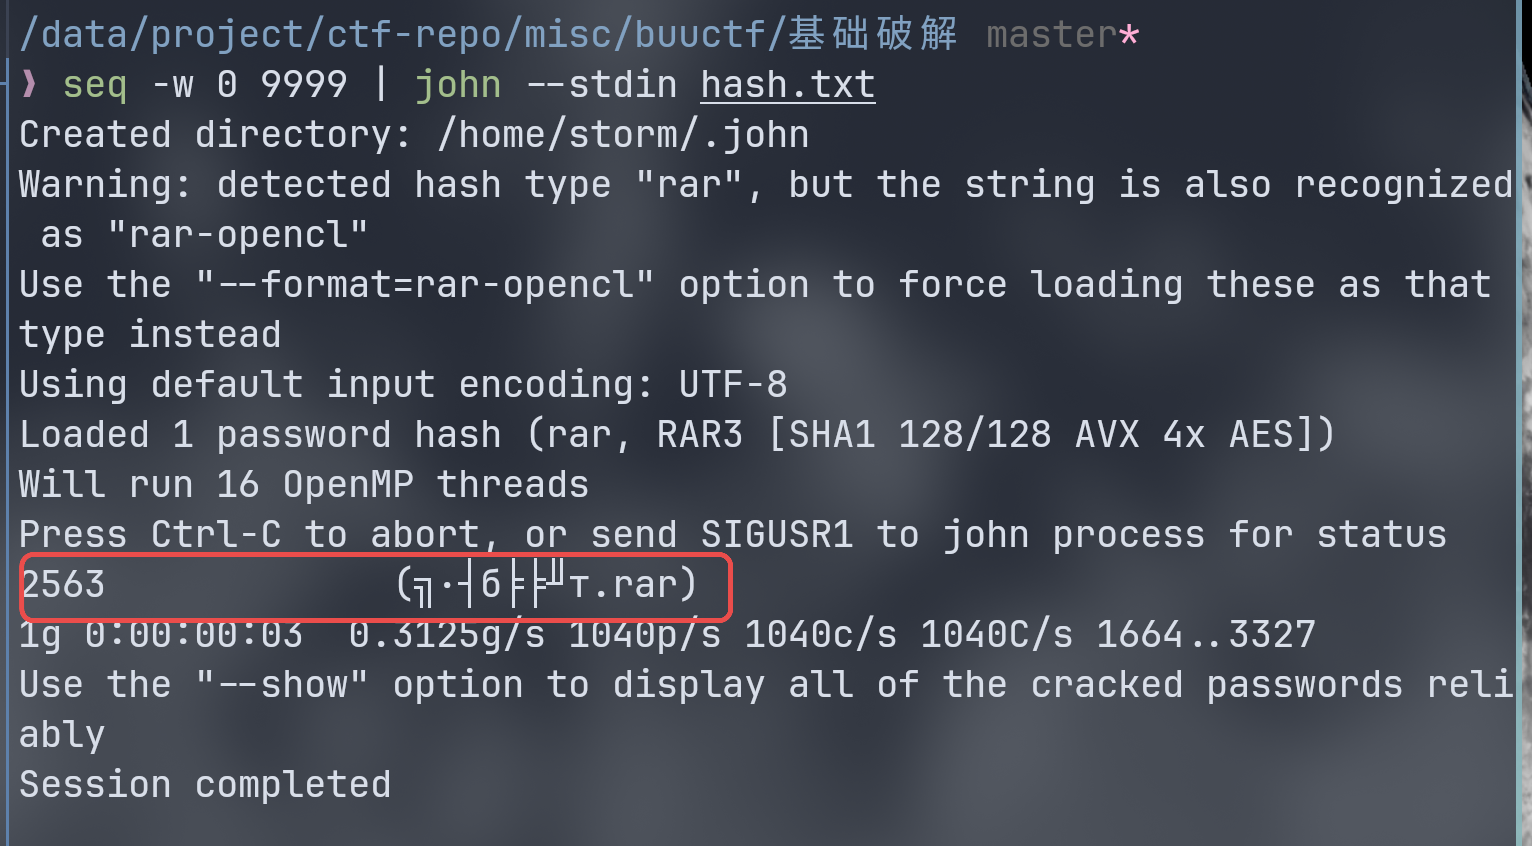
1
|
seq -w 0 9999 | john --stdin hash.txt
|
得到密码 2563。
解压后 flag 是一串 ASCII 数,可能是 base64 加密。
base64 解密拿到 flag:
1
2
|
❯ base64 --decode flag.txt
flag{70354300a5100ba78068805661b93a5c}
|
文件中的秘密
查看图片内容:
1
|
flag{870c5a72806115cb5439345d8b014396}
|
出现这种。但是每个词有 \x00 分隔。我丢给 deepseek 帮我搞出来了(